100% Made in Germany
Rozwijane w Niemczech, hostowane w UE. Niemiecka rezydencja danych — ocena dostawców i subprocesorów według udokumentowanych kryteriów suwerenności.
deveca łączy zarządzanie ryzykiem, ISO 27001, ISO 27701, TISAX, NIS2, BSI IT-Grundschutz, RODO i niemiecką ustawę o sygnalistach na jednej platformie wielonajemcowej — gotowej na audyt, zintegrowanej i bez chaosu Excela.
Testuj bezpłatnie przez 6 tygodni
Bez umowy i bez karty kredytowej. Potem stały plan Free z Micro-ISMS.
6 tygodni za darmoBez umowyBez karty kredytowejGotowe w 5 minut
Frameworki · dostępne na żywo
Planowane: DORA, SOC 2, PCI DSS, HIPAA.
Sześć obietnic, których dotrzymujemy mierzalnie — nie tylko na slajdach.
Rozwijane w Niemczech, hostowane w UE. Niemiecka rezydencja danych — ocena dostawców i subprocesorów według udokumentowanych kryteriów suwerenności.
Każdy najemca ma własne schematy i klucze. Szyfrowanie at rest i in transit, granularne RBAC, pełne dzienniki audytu.
TISAX bez ISO — albo razem: moduły łączy się swobodnie. Płacisz tylko za to, czego potrzebujesz.
Automatycznie publikuj polityki w Microsoft 365, zbieraj potwierdzenia przeczytania i wysyłaj newsy do właściwych grup.
Asystent AI w każdym workflow: kontrola dowodów, luki crosswalk, szkice RCP/DPIA i 6 agentów AI — nie doklejone później.
Pełny portal sygnalistów z anonimową komunikacją, aktą sprawy, kontrolą terminów i śledzeniem działań.
Tylko funkcje z katalogu. Co nie jest live, jest oznaczone jako w przygotowaniu.
Zakres, polityki, kontrole, SoA i dowody.
Framework na platformie. Check bezpłatny na stronie.
Zestaw kontroli live. KRITIS: w przygotowaniu.
Ryzyko IT i biznesowe z metodyką i KPI.
Plany ciągłości z edytorem i PDF – w Professional.
Inwentarz i modelowanie procesów.
Centralny rejestr z terminami i powiązaniami.
Incydenty, przyczyna, ocena obowiązku zgłoszenia.
Art. 15–22, portal DSR.
Program audytu i dostęp auditora.
Starter: 1. Professional: do 3. Group: bez limitu.
Microsoft 365 i Entra live. ServiceNow: w przygotowaniu.
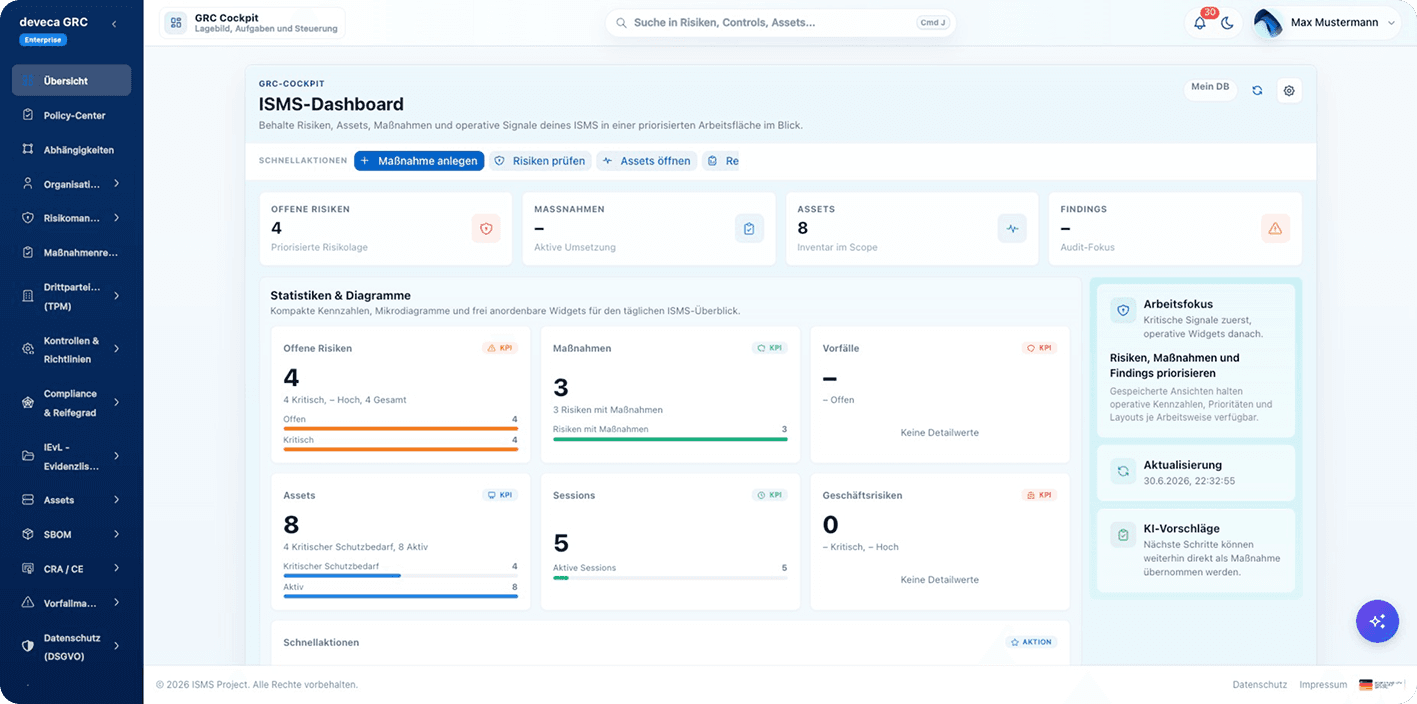
Od kokpitu i ryzyka przez RODO, TPM i EU AI Act po SBOM i CRA — swobodnie łączone, gotowe na audyt i izolowane na najemcę.
Starter 349 €/miesiąc netto, Professional 849 €, Group od 1.499 €. Po teście 24 miesiące.
Mała organizacja objęta NIS2: jedna spółka, jeden framework — i wszyscy użytkownicy, którzy mają współdziałać.
349 €/miesiąc netto
Zacznij teraz — bezpłatnieŚrednie firmy i przedsiębiorstwa komunalne: wszystkie frameworki live, BCM i logowanie Microsoft 365 / Entra.
849 €/miesiąc netto
Zacznij teraz — bezpłatniePrzegląd grupy nad nielimitowanymi spółkami — mapowanie grup Entra→role i start z opieką.
od1.499 €/miesiąc netto
Poproś o rozmowę100% Made in Germany, hosting w UE. Niemiecka rezydencja danych: ocena dostawców i subprocesorów według udokumentowanych kryteriów suwerenności — przejrzysta dla audytu i zakupów.
Gwarancja suwerenności
Made in Germany · Hosting w UE
Pełna dokumentacja bezpieczeństwa
Bezpieczeństwo i ochrona danych5-Why, Ishikawa, drzewo błędów, analiza osi czasu i konfigurowalne metody — w każdym incydencie, nie w osobnym Excelu.
Publikuj polityki, instrukcje i newsy jednym kliknięciem do właściwych bibliotek SharePoint. Potwierdzenia przeczytania, wersje i automatyczne przypomnienia w zestawie.
Anonimowy portal sygnalistów ze skrzynką dwukierunkową, szyfrowanymi załącznikami, krokami postępowania i automatycznym nadzorem terminów (7 dni potwierdzenia, 3 miesiące odpowiedzi).
Do modułu HinSchGAgreguje ponad 20 relacji — aktywa, ryzyka, kontrole, dostawcy, lokalizacje. Filtruj według potrzeby ochrony lub właściciela i schodź w głąb każdego elementu. Wygląda jak mapa, służy jako dowód audytu.
Odkryj grafPrzejrzystość zamiast vaporware. Te moduły są w aktywnym rozwoju i wchodzą stopniowo.
Dwukierunkowe połączenie z Jira (incydenty, działania, CAPA) i Confluence (odbicie polityk). Zgłoszenia, zmiany statusu i dowody płyną bez przerwy medialnej.
Import wyników skanów z Greenbone / OpenVAS, Tenable Nessus i OWASP Dependency-Check. Automatyczne dopasowanie CVE/CVSS do aktywów i kontroli.
Dwukierunkowa synchronizacja z ServiceNow i i-doit: aktywa, właściciele i zależności są przejmowane automatycznie — deveca uzupełnia potrzebę ochrony i mapowanie kontroli.
Gotowy zestaw kontroli dla Digital Operational Resilience Act w sektorze finansowym.
Trust Services Criteria jako natywne mapowanie, z crosswalkami do ISO 27001.
Kontrole Payment Card Industry dla dostawców płatności i sprzedawców.
6 tygodni bezpłatnie, potem na stałe Free z Micro-ISMS. Bez rozmowy i bez karty. Group i wdrożenie z opieką: poproś o rozmowę.