100 % Made in Germany
Desarrollado en Alemania, alojado en la UE. Residencia de datos en Alemania: revisión de proveedores y subencargados según criterios de soberanía documentados.
deveca reúne gestión de riesgos, ISO 27001, ISO 27701, TISAX, NIS2, BSI IT-Grundschutz, RGPD y la ley alemana de denunciantes en una plataforma multiinquilino — lista para auditar, integrada y sin el caos de Excel.
Prueba gratis durante 6 semanas
Sin contrato y sin tarjeta. Después, un plan Free permanente con Micro-ISMS.
6 semanas gratisSin permanenciaSin tarjetaListo en 5 minutos
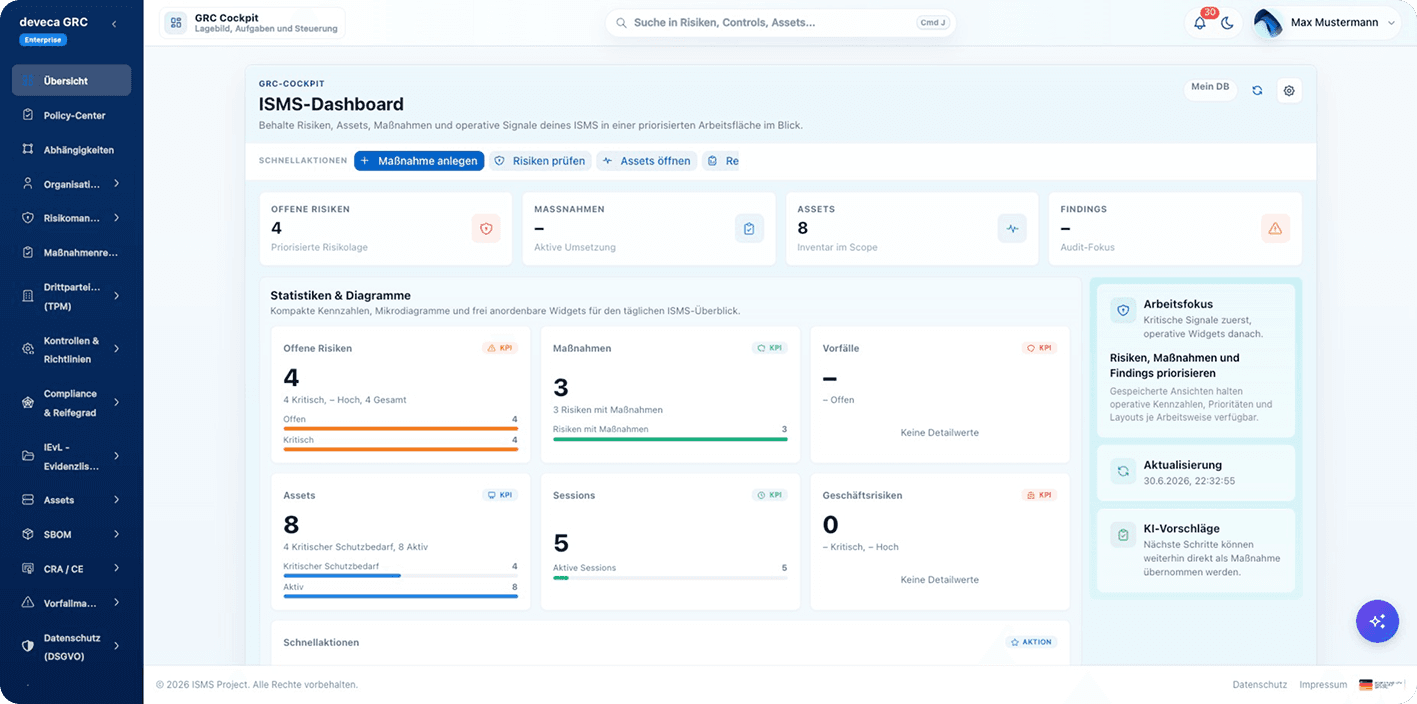
Marcos · disponibles en vivo
Previstos: DORA, SOC 2, PCI DSS, HIPAA.
Seis promesas que cumplimos de forma medible — no solo en las diapositivas.
Desarrollado en Alemania, alojado en la UE. Residencia de datos en Alemania: revisión de proveedores y subencargados según criterios de soberanía documentados.
Cada inquilino tiene sus esquemas y claves. Cifrado en reposo y en tránsito, RBAC granular y registros de auditoría completos.
TISAX sin ISO — o juntos: los módulos se combinan con libertad. Paga solo lo que necesita.
Publique políticas en Microsoft 365, recoja acuses de lectura y envíe noticias a los públicos correctos.
Un asistente de IA en cada flujo: control de evidencias, brechas de crosswalk, borradores de registro/EIPD y 6 agentes de IA — no añadidos después.
Portal de denuncias completo con comunicación anónima, expediente, control de plazos y seguimiento de medidas.
Solo funciones del catálogo. Lo que no está live se marca en preparación.
Alcance, políticas, controles, SoA y evidencias.
Marco en la plataforma. Comprobación gratuita en el sitio.
Conjunto de controles live. KRITIS: en preparación.
Riesgo TI y de negocio con metodología y KPI.
Planes de continuidad con editor y PDF – en Professional.
Inventario y modelado de procesos.
Registro central con plazos y vínculos.
Incidentes, causa raíz, deber de notificación.
Art. 15-22, portal DSR.
Programa de auditoría y acceso del auditor.
Starter: 1. Professional: hasta 3. Group: ilimitadas.
Microsoft 365 y Entra live. ServiceNow: en preparación.
Del cockpit y el riesgo al RGPD, el TPM y el Reglamento de IA, hasta SBOM y CRA — combinables, listos para auditar y aislados por inquilino.
Starter 349 €/mes neto, Professional 849 €, Group desde 1.499 €. Tras la prueba: 24 meses.
Organización pequeña sujeta a NIS2: una sociedad, un marco — y todos los usuarios que deban participar.
349 €/mes neto
Empezar ahora — gratisEmpresa mediana y servicios municipales: todos los marcos live, BCM e inicio de sesión Microsoft 365 / Entra.
849 €/mes neto
Empezar ahora — gratisVista de grupo sobre sociedades ilimitadas — mapeo grupos Entra→roles y arranque acompañado.
desde1.499 €/mes neto
Pedir una conversación100 % Made in Germany, alojado en la UE. Residencia de datos en Alemania: revisión de proveedores y subencargados según criterios de soberanía documentados — transparente para auditoría y compras.
Garantía de soberanía
Made in Germany · alojado en la UE
Documentación de seguridad completa
Seguridad y protección de datos5-Why, Ishikawa, árbol de fallos, línea de tiempo y métodos configurables — dentro de cada incidente, no en un Excel aparte.
Publique políticas, instrucciones y noticias con un clic en las bibliotecas de SharePoint correctas. Acuses de lectura, versiones y recordatorios automáticos incluidos.
Portal anónimo de denuncias con buzón bidireccional, adjuntos cifrados, pasos de investigación y seguimiento automático de plazos (acuse en 7 días, respuesta en 3 meses).
Ir al módulo HinSchGAgrega más de 20 relaciones: activos, riesgos, controles, proveedores y sedes. Filtre por necesidad de protección o propietario y entre en cada elemento. Parece un mapa y sirve como evidencia de auditoría.
Explorar el grafoTransparencia en lugar de vaporware. Estos módulos están en desarrollo activo y se publican a medida que están listos.
Conexión bidireccional con Jira (incidentes, medidas, CAPA) y Confluence (espejo de políticas). Incidencias, cambios de estado y evidencias fluyen sin ruptura de medio.
Importación de resultados de escaneo desde Greenbone / OpenVAS, Tenable Nessus y OWASP Dependency-Check. Emparejamiento automático CVE/CVSS con activos y controles.
Sincronización bidireccional con ServiceNow e i-doit: activos, propietarios y dependencias se importan automáticamente — deveca añade la necesidad de protección y el mapeo de controles.
Conjunto de controles preconfigurado para el Digital Operational Resilience Act en el sector financiero.
Trust Services Criteria como mapeo nativo, con crosswalks a ISO 27001.
Controles Payment Card Industry para proveedores de pago y comercios.
6 semanas gratis y después Free permanente con Micro-ISMS. Sin llamada y sin tarjeta. Group y onboarding individual: pedir una conversación.